Podsumowanie luk bezpieczeństwa Zero-Day w Google Chrome (2025)
Rok 2025 upłynął pod znakiem intensywnej walki Google z lukami typu zero-day w przeglądarce Chrome. W tym okresie wyeliminowano osiem krytycznych podatności, które były aktywnie wykorzystywane przez hakerów. Każda z nich otrzymała status wysokiego zagrożenia, osiągając średnią notę 8,5 w skali CVSS.
Tak wysoka aktywność przestępców – w tym grup państwowych oraz firm oferujących komercyjne systemy inwigilacji – pokazuje, że Chrome pozostaje głównym celem zaawansowanych cyberataków na świecie.
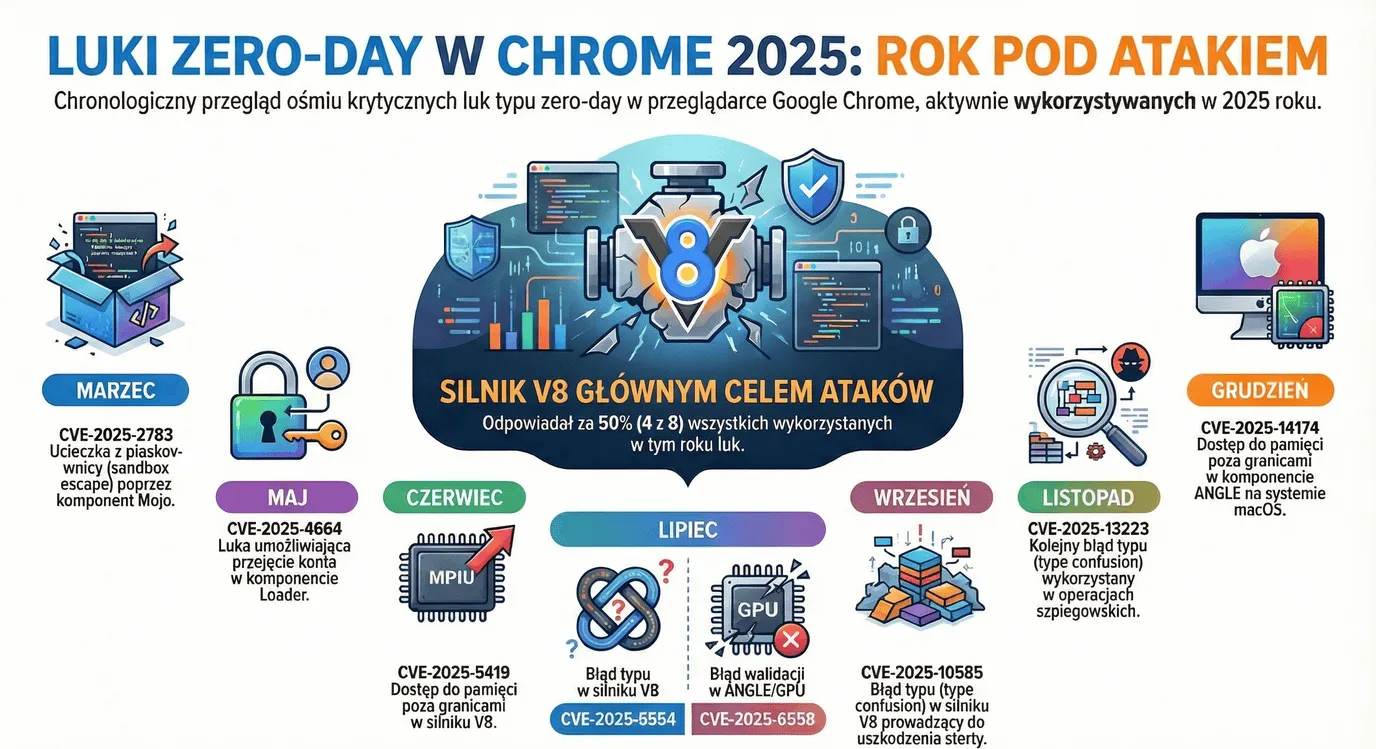
Zestawienie luk wykrytych w 2025 roku
Ataki koncentrowały się na fundamentalnych elementach przeglądarki: silniku JavaScript V8, zabezpieczeniach piaskownicy (sandbox) oraz komponentach graficznych. Wszystkie incydenty zostały odnotowane w oficjalnym spisie CISA.
| Kod CVE | Czas wykrycia | Obszar i typ błędu |
|---|
| CVE-2025-2783 | Marzec | Wyjście poza piaskownicę (Sandbox escape) |
| CVE-2025-4664 | Maj | Nieuprawnione przejęcie konta |
| CVE-2025-5419 | Czerwiec | Błąd dostępu do pamięci w V8 |
| CVE-2025-6554 | Lipiec | Usterka silnika V8 |
| CVE-2025-6558 | Lipiec | Błąd o nieokreślonej naturze |
| CVE-2025-10585 | Wrzesień | Pomieszanie typów (V8 type confusion) |
| CVE-2025-13223 | Listopad | Pomieszanie typów (V8 type confusion) |
| CVE-2025-14174 | Grudzień | Luka w module ANGLE / obsłudze GPU |
Kluczowe aspekty techniczne
1. Dominacja błędów w silniku V8
Najsłabszym ogniwem okazał się silnik V8. Większość wykrytych tam luk (np. CVE-2025-10585) opierała się na tzw. „pomieszaniu typów”. Pozwala to napastnikom oszukać mechanizmy interpretacji danych, co w efekcie umożliwia zdalne wykonanie złośliwego kodu (RCE) na komputerze użytkownika.
2. Przełamywanie zabezpieczeń Sandboxa
Szczególnie groźna była marcowa luka CVE-2025-2783. Pozwalała ona złośliwemu oprogramowaniu „uciec” z izolowanego środowiska przeglądarki i uzyskać bezpośredni dostęp do plików oraz funkcji systemu operacyjnego.
3. Problemy z grafiką i komunikacją (ANGLE/Mojo)
Pod koniec roku uwaga hakerów skupiła się na warstwie graficznej ANGLE oraz systemie komunikacji Mojo IPC. Przykładowo, błąd CVE-2025-14174 umożliwiał manipulację pamięcią procesów odpowiedzialnych za wyświetlanie obrazu.
Kto stoi za atakami?
Eksperci wskazują na dwie główne grupy sprawców:
- Grupy APT (Advanced Persistent Threat, to grupa cyberprzestępców skupiająca się na zaawansowanych, trwałych zagrożeniach): Zaawansowane grupy hakerskie działające na zlecenie rządów.
- Dostawcy spyware: Prywatne firmy tworzące narzędzia szpiegowskie dla służb specjalnych.
W głośnej operacji "ForumTroll" wykorzystano lukę w Chrome do zainfekowania celów zaawansowanym trojanem LeetAgent.
Studium Przypadku: Operacja ForumTroll (Marzec 2025)
Operacja „ForumTroll” to jedna z najbardziej wyrafinowanych kampanii szpiegowskich 2025 roku, która w praktyce pokazała potęgę luki CVE-2025-2783. Atak, przypisywany grupom typu APT wspieranym przez państwa, celował w instytucje edukacyjne oraz media, wykorzystując unikalne podejście do eksploatacji systemów.
Mechanizm ataku: Gdy piaskownica przestaje istnieć
Najgroźniejszym elementem operacji była zdolność do całkowitego obejścia zabezpieczeń Chrome. Badacze z K7 Security Labs wskazali, że dzięki błędowi logicznemu na styku interfejsu Chrome-Windows, hakerzy mogli wyjść poza piaskownicę przeglądarki „tak, jakby ona w ogóle nie istniała”.
Proces infekcji przebiegał w dwóch etapach:
- Escape: Wykorzystanie CVE-2025-2783 do ucieczki z izolowanego środowiska (sandbox).
- Privilege Escalation: Uruchomienie drugiego exploita, który pozwalał na zdalne wykonanie kodu (RCE) z najwyższymi uprawnieniami systemowymi (System-level privileges).
Precyzyjny Phishing i wysoki OpSec
Atakujący wykazali się niezwykłą dbałością o bezpieczeństwo operacyjne (OpSec), aby uniknąć wykrycia przez systemy monitorujące:
- Personalizacja: Ofiary otrzymywały starannie przygotowane zaproszenia na forum „Primakov Readings” (domena
primakovreadings[.]info).
- Krótki czas życia: Linki phishingowe były aktywne tylko przez bardzo krótki czas, co uniemożliwiało ich analizę przez automatyczne skanery bezpieczeństwa.
- Zero-Interaction: Po kliknięciu w link proces infekcji przebiegał automatycznie, nie wymagając od użytkownika żadnych dalszych działań.
Cel: Głęboka inwigilacja
Głównym zadaniem wdrożonego malware'u (identyfikowanego m.in. jako Trojan.Win64.Agent) była kradzież wrażliwych informacji. Szkodliwe oprogramowanie:
- Kradło dane: Przechwytywało dokumenty, poświadczenia z przeglądarek oraz całą korespondencję e-mail.
- Zapewniało trwałość: Tworzyło zaplanowane zadania i modyfikowało rejestr systemowy, aby przetrwać restart komputera.
- Ukrywało komunikację: Wykorzystywało niestandardowe techniki zaciemniania (obfuscation) i szyfrowane kanały C2 (Command & Control).
Status ochrony: Google załatało tę podatność 25 marca 2025 r. w wersji Chrome 134.0.6998.177/.178. Incydent ten pozostaje kluczowym argumentem za wdrażaniem systemów izolacji przeglądarki (RBI) w infrastrukturze krytycznej.
Wnioski i zasady bezpieczeństwa
Pomimo wdrażania nowych zabezpieczeń, takich jak MiraclePtr, Chrome wciąż jest atrakcyjnym celem ze względu na swoją popularność.
Zalecenia dla organizacji:
- Izolacja przeglądarki (RBI): Przeniesienie procesów przeglądania sieci do bezpiecznej chmury.
- Priorytetowe aktualizacje: Instalowanie poprawek Chrome natychmiast po ich wydaniu.
- Monitoring sieci: Wykorzystanie systemów IDS/IPS do wykrywania podejrzanych zachowań w ruchu internetowym.