Fałszywe wydarzenia OpenAI i SpaceX służą do przejmowania kont firmowych
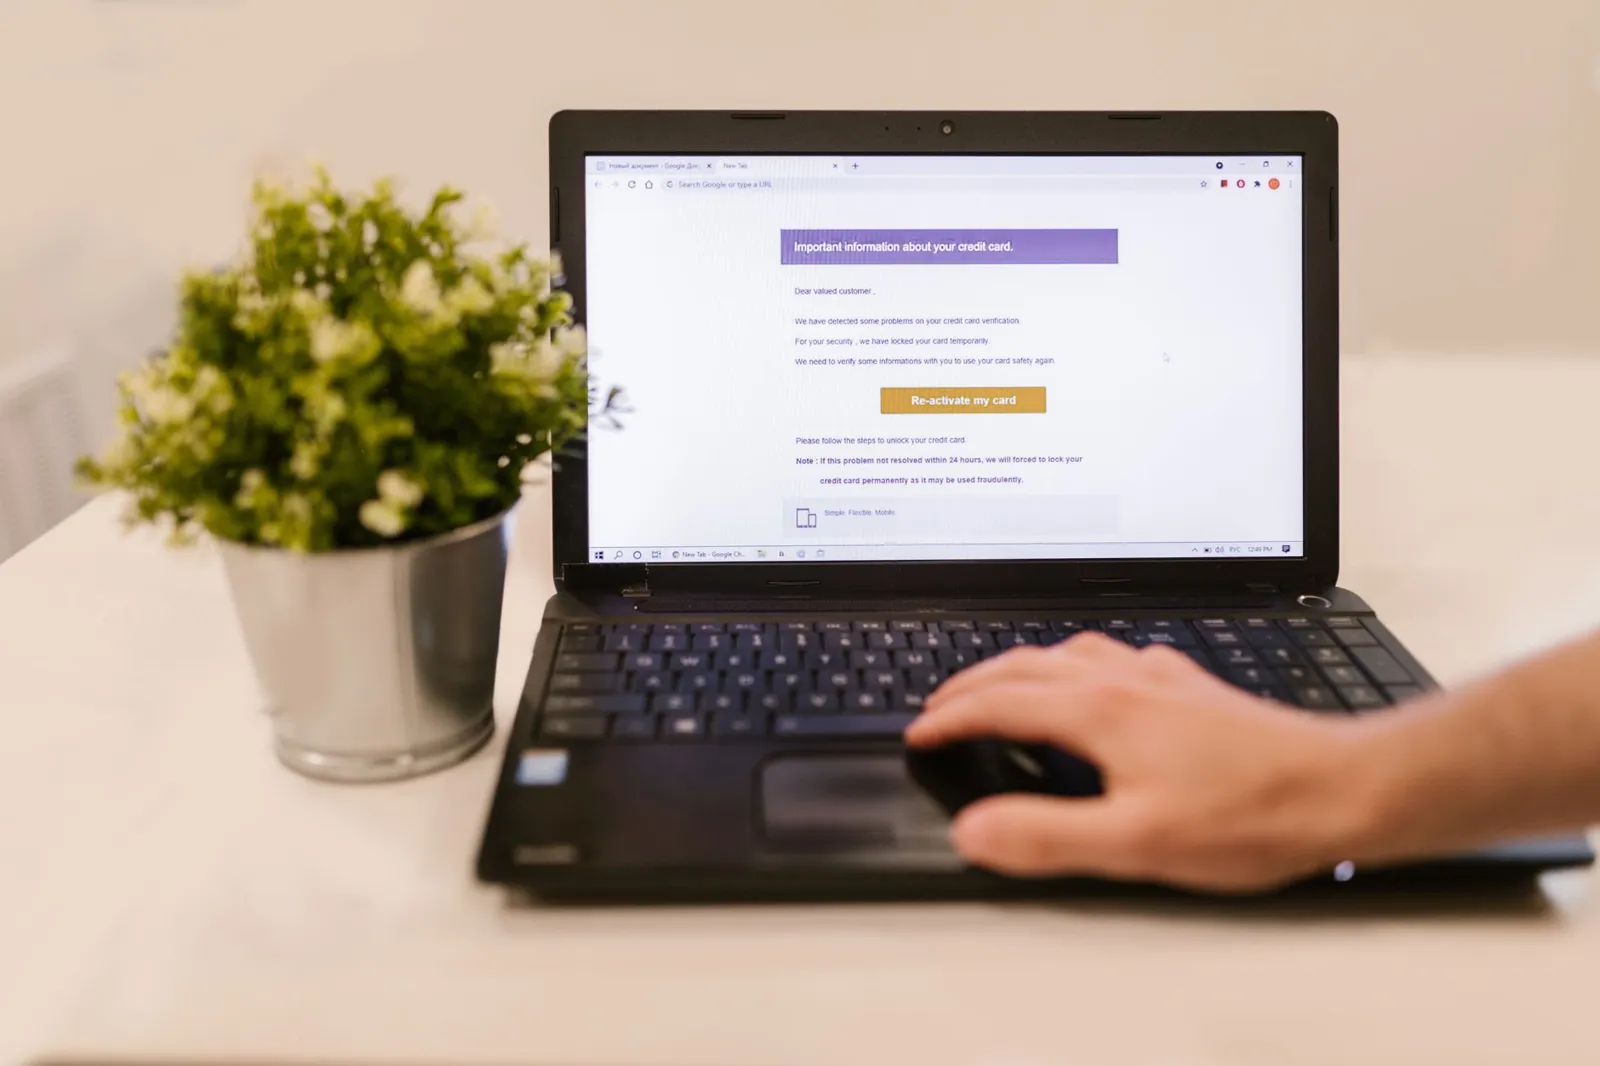
Nowa analiza Push Security opisuje kampanię łączącą dwie platformy phishingowe. Przynętą są zaproszenia na wydarzenia i obietnice dostępu do usług AI.
Sprawdzamy najczęstszą furtkę do firmy — ludzi.
Test inżynierii społecznej to bezpieczna symulacja ataku, w którym celem są ludzie, a nie systemy. Sprawdzamy, czy pracownicy rozpoznają fałszywe e-maile, telefony i próby wejścia do biura, i pokazujemy, jak zmniejszyć to ryzyko.
Raport z wynikami i rekomendacjami oraz — na życzenie — szkolenie dla pracowników oparte na tym, co faktycznie zadziałało w teście.
Zobacz też: audyty zgodności NIS2, DORA i ISO 27001, które wymagają szkolenia personelu.
FAQ
Tak. Zakres, scenariusze i terminy ustalamy z zarządem przed startem. Nie przejmujemy prawdziwych kont, nie zbieramy haseł i nie ujawniamy wyników poszczególnych osób, jeśli tego nie chcesz.
To oszustwo telefoniczne — przestępca podaje się np. za dział IT, bank lub prezesa, aby wyłudzić dane albo przelew. W testach sprawdzamy, czy pracownicy rozpoznają takie próby.
Raport z wynikami (np. ile osób kliknęło, ile zgłosiło próbę), opis słabych punktów w procedurach i rekomendacje szkoleń.
Newsy
Nowa analiza Push Security opisuje kampanię łączącą dwie platformy phishingowe. Przynętą są zaproszenia na wydarzenia i obietnice dostępu do usług AI.
Have I Been Pwned dodał dane z włamania do Harvardu z 2025 roku. Nowa informacja dotyczy skali ujawnionych danych: ponad 850 tys. unikalnych adresów e-mail.
Nowy komunikat o incydencie Arara Message obejmuje 97 serwerów środowisk klientów. Około 77 mln adresów e-mail nie oznacza tylu samo poszkodowanych osób.
Pozostaw wiadomość, a skontaktuje się z Tobą nasz dedykowany doradca.
Napisz do nasChcemy używać plików cookies Google Analytics, żeby wiedzieć, ile osób odwiedza stronę i które treści są przydatne. Zapiszemy je tylko, jeśli się zgodzisz. Decyzję możesz zmienić w każdej chwili przez link „Ustawienia cookies” w stopce. Polityka cookies