Oracle wydało 1295 poprawek bezpieczeństwa. Pakiet obejmuje 1209 CVE
Październikowy pakiet Oracle zawiera 1295 poprawek obejmujących 1209 unikalnych CVE. Administratorzy powinni sprawdzić bazy danych, aplikacje i oprogramowanie pośredniczące.
Podatności
CVE-2026-114938 może umożliwić zdalne wykonanie kodu bez uwierzytelnienia na określonych procesorach x86-64. CERT Polska i Red Hat opublikowały ostrzeżenia 17 listopada.
17 listopada CERT Polska ostrzegł przed CVE-2026-114938, krytyczną luką w środowisku Java znaną jako Java4Shell. Problem może umożliwić nieuwierzytelnionemu atakującemu zdalne wykonanie kodu w podatnej aplikacji, jeśli może dostarczyć jej specjalnie przygotowane dane Base64 i działa ona na odpowiednim procesorze.
Luka dotyczy mechanizmu dekodowania Base64 w bibliotece standardowej Javy. Według Canadian Centre for Cyber Security podatne są procesy Java działające na procesorach x86-64 obsługujących AVX-512 VBMI. CERT Polska wskazuje dodatkowo na wymóg obsługi AVX-512 BW. Sama obecność Javy w organizacji nie przesądza więc o podatności systemu.
Red Hat opisał problem jako podatność na uszkodzenie pamięci, która może doprowadzić do zdalnego wykonania kodu lub awarii usługi. Red Hat poinformował, że przygotowuje poprawki. CERT Polska wymienił podatne linie OpenJDK: 17, 21, 25 i 27; standardowe wydania Java 8 i Java 11 nie zawierają podatnego kodu. Należy sprawdzić komunikat dostawcy konkretnej dystrybucji Javy i jej wydania naprawcze.
W przypadku systemów opartych na Javie kluczowe jest szybkie ustalenie, gdzie działają poszczególne środowiska i które usługi są dostępne z sieci. W ramach audytów bezpieczeństwa można uporządkować ekspozycję systemów i priorytety aktualizacji.
Źródła: CERT Polska, Red Hat, Canadian Centre for Cyber Security
Czytaj dalej
Październikowy pakiet Oracle zawiera 1295 poprawek obejmujących 1209 unikalnych CVE. Administratorzy powinni sprawdzić bazy danych, aplikacje i oprogramowanie pośredniczące.
CERT Polska ujawnił luki w boneIO Black, w tym wykonywanie poleceń bez logowania z sieci lokalnej. Poprawki zawiera wersja 1.6.0; starsze urządzenia mogą wymagać ponownego wgrania systemu.
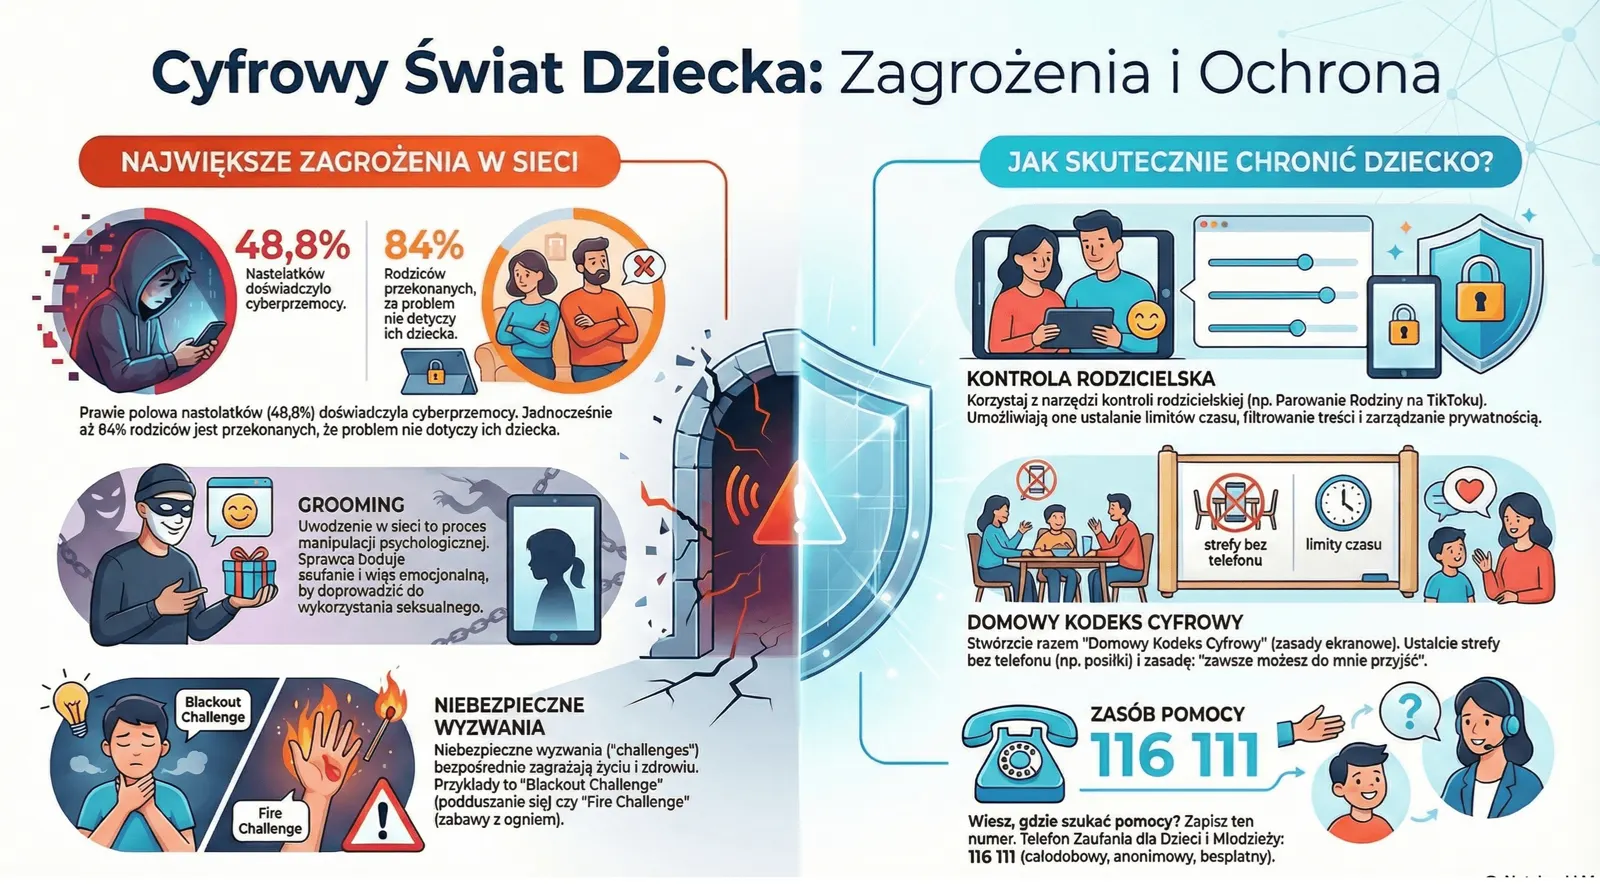
Liczba incydentów bezpieczeństwa z udziałem dzieci przebiła sufit – ponad 600 tysięcy zgłoszeń. Analizujemy dane NASK i Policji: od śmiertelnych wyzwań na TikToku, przez wyłudzenia w Robloxie, aż po dramatyczne luki prawne w sekstingu.
Bezpłatna konsultacja z naszym ekspertem — bez zobowiązań, w pełnej poufności.
PorozmawiajmyChcemy używać plików cookies Google Analytics, żeby wiedzieć, ile osób odwiedza stronę i które treści są przydatne. Zapiszemy je tylko, jeśli się zgodzisz. Decyzję możesz zmienić w każdej chwili przez link „Ustawienia cookies” w stopce. Polityka cookies