React Server Components: "Będzie bezpiecznie", mówili...
Jeśli jesteś frontendowcem (lub full-stackiem, który udaje, że lubi CSS), to mam nadzieję, że nie planowałeś spokojnego piątku. Świat obiegła informacja o krytycznej podatności w ekosystemie Reacta, która sprawia, że włos jeży się na głowie każdemu adminowi.
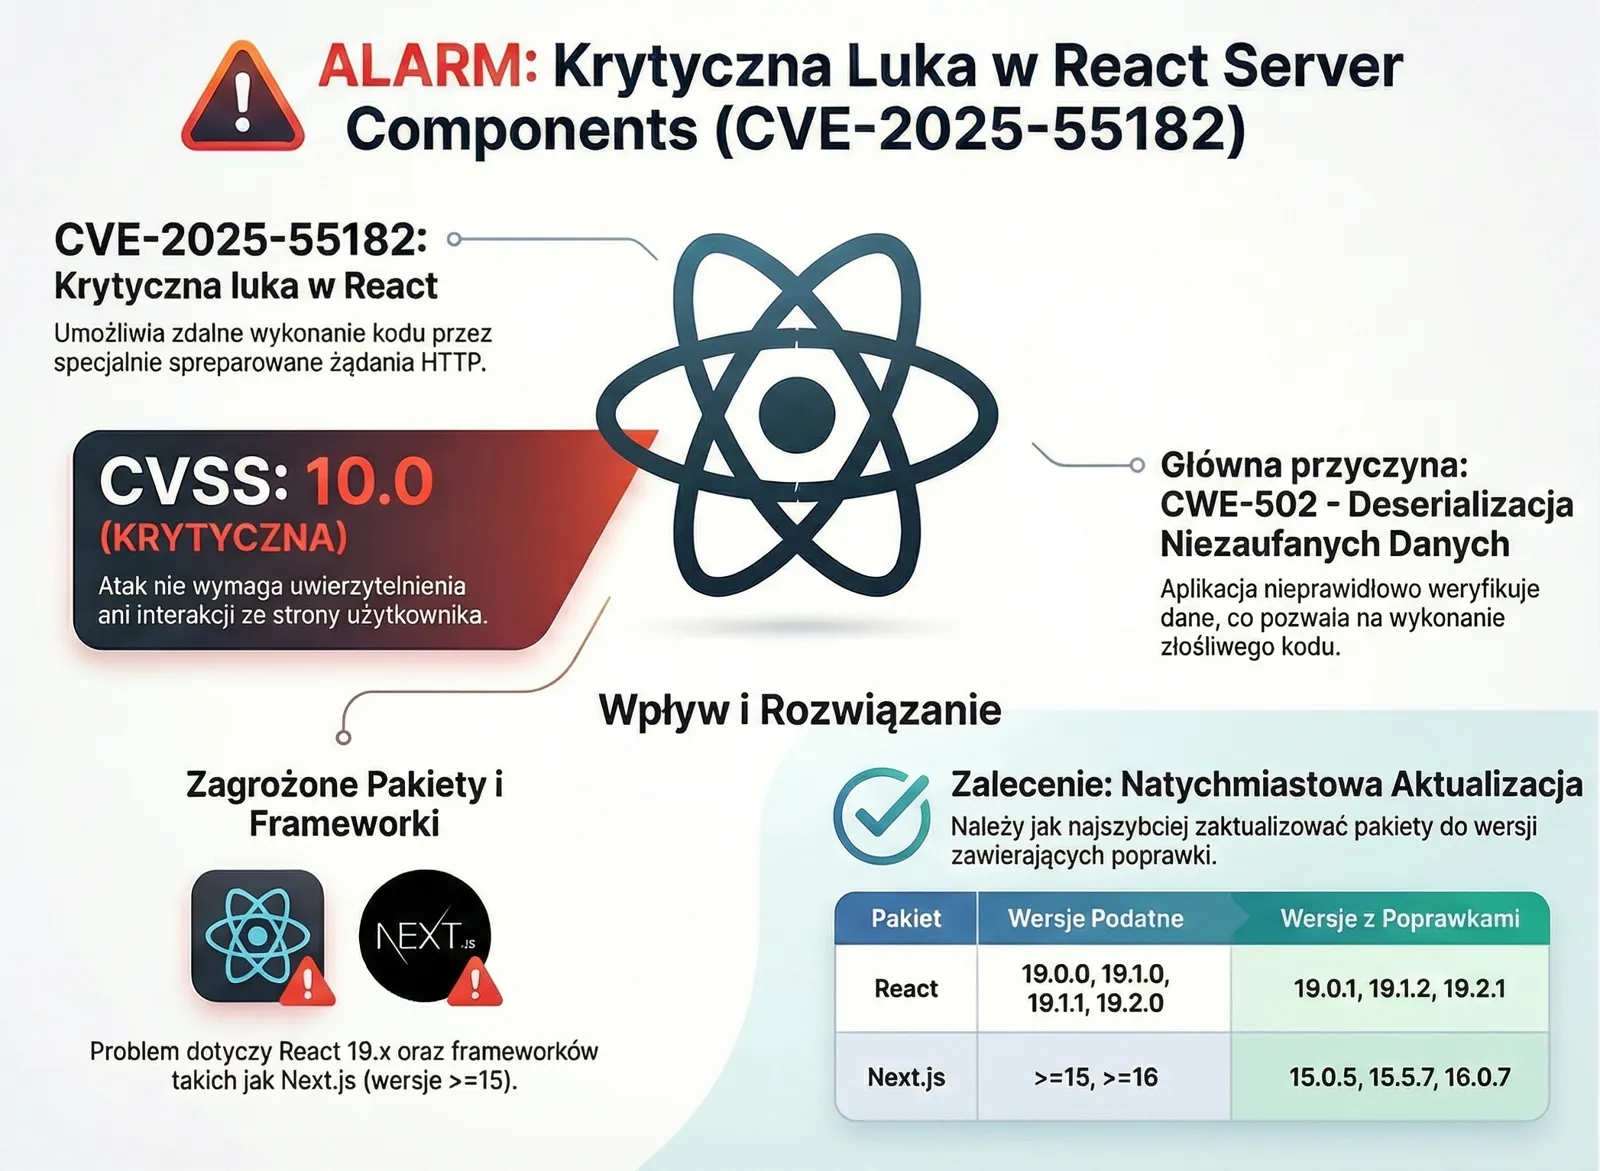
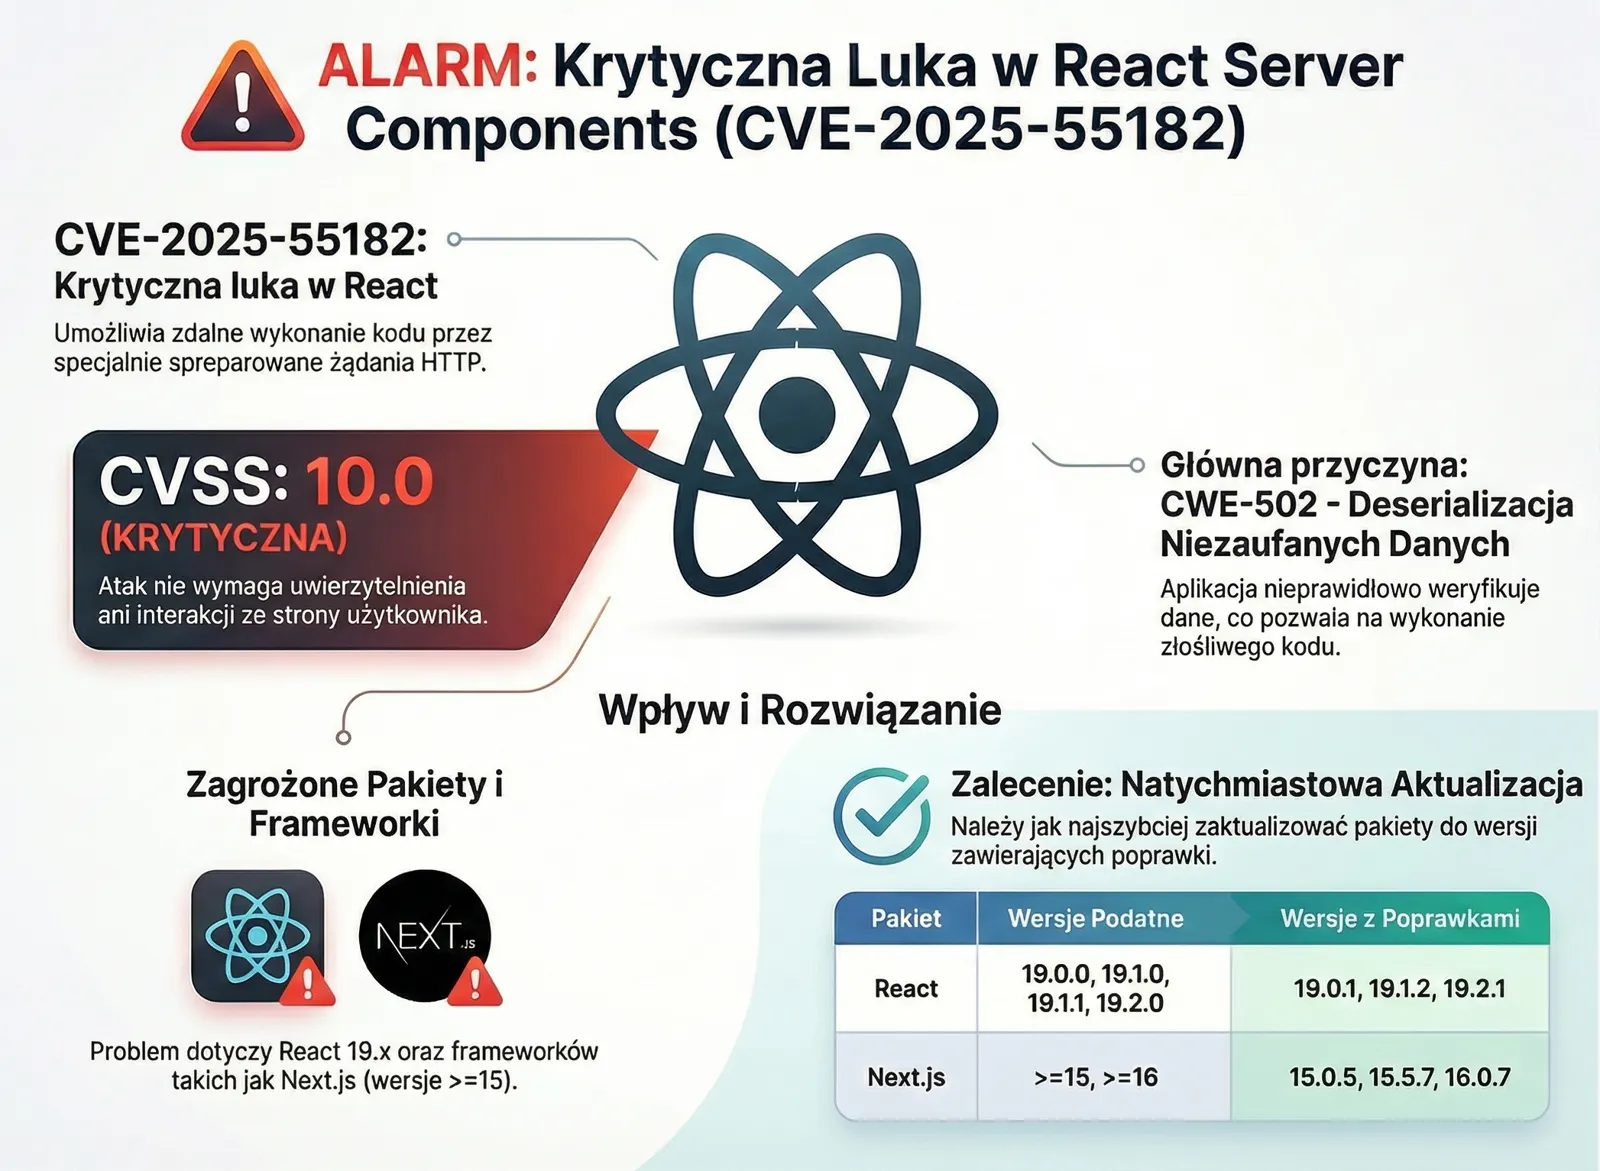
Mowa o CVE-2025-55182. Co w niej takiego strasznego? Otóż otrzymała ona rzadko spotykany, "prestiżowy" wynik CVSS 10.0. Tak, to skala dziesięciostopniowa. Oznacza to, że jest źle. Bardzo źle.
O co chodzi? (Dla technicznych i nietechnicznych)
Problem dotyczy React Server Components (RSC). W skrócie: mechanizm ten deserializuje dane z niezaufanych źródeł (czyli np. od użytkownika) bez odpowiedniej weryfikacji. Jeśli myślisz "brzmi jak klasyczna dziura", to masz rację.
Atakujący może wysłać odpowiednio spreparowane żądanie HTTP, które serwer "przełknie", a następnie – zamiast wyświetlić komponent – wykona złośliwy kod przesłany przez hakera. Mówimy tu o pełnym Remote Code Execution (RCE). Nie potrzeba do tego żadnych uprawnień, logowania, ani interakcji ze strony użytkownika. Drzwi są otwarte na oścież.
Kogo to dotyczy?
Lista jest konkretna i obejmuje najpopularniejsze narzędzia:
- React: wersje 19.0.0, 19.1.0, 19.1.1 oraz 19.2.0.
- Next.js: wersje 15.x, 16.x oraz buildy Canary (powyżej 14.3.0-canary.77).
- Pakiety takie jak
react-server-dom-parcel, react-server-dom-webpack, react-server-dom-turbopack.
Jeśli używasz Next.js w wersji 15 lub nowszej z App Routerem – jesteś na celowniku.
Co robić? Jak żyć?
Nie panikuj (chyba że jeszcze nie zacząłeś aktualizacji). Twórcy bibliotek stanęli na wysokości zadania.
- Zaktualizuj Reacta do wersji: 19.0.1, 19.1.2 lub 19.2.1.
- Zaktualizuj Next.js do najnowszych łatek: 15.0.5, 15.1.9, 15.2.6 itd. (pełna lista w źródłach).
Dobra wiadomość dla leniwych: Jeśli hostujesz aplikację na Vercel, ich zespół wdrożył już reguły na poziomie WAF, które blokują ataki. Ale nie traktuj tego jak wymówki – zaktualizuj paczki!
Zobacz też: React2Shell: Szczegółowa analiza techniczna - Dogłębne omówienie mechanizmu deserializacji i możliwości exploitacji tej luki.